
Wenn ein KI-Notizassistent verloren geht, hängt der Zugriff auf die gespeicherten Meeting-Inhalte von der Identitätsprüfung des Geräts, der Speicherverschlüsselung und dem Schutz der Entschlüsselungsschlüssel ab. Wo die KI ausgeführt wird, ist nur ein Teil dieser Frage.
Die kommerziellen Bedingungen eines Kunden, eine Vorstandsbeschluss oder ein noch nicht veröffentlichtes Produktdesign können lange nach Ende eines Meetings vertraulich bleiben. Ein tragbares Gerät kann diese Aufzeichnungen zwischen Büros, Kundenstandorten und externen Meetings transportieren.
TransAI Note kombiniert On-Device-KI mit Fingerabdruck- oder PIN-Zugriff, verschlüsseltem Speicher und Manipulationsschutz. Hier erfahren Sie, was die einzelnen Kontrollen schützen, wie sie zusammenarbeiten und wo ihr Schutz gilt.
Was muss bei einem KI-Meeting-Notizassistenten geschützt werden?
Aufzeichnungen, Transkripte, erfasste visuelle Elemente und generierte Notizen können alle sensible Meeting-Informationen enthalten. Der Schutz muss sich auf das gespeicherte Protokoll erstrecken, einschließlich des Kontexts, der es nützlich macht.
TransAI Note ist der private KI-Notizassistent für persönliche Meetings. Er führt Diskussionen, Whiteboards, Folien, Entscheidungen und Aufgaben in einem Meeting-Protokoll zusammen. Ein Team kann das Diagramm hinter einer Entscheidung erneut aufrufen und prüfen, wer für den nächsten Schritt verantwortlich ist.
Dieses Protokoll kann mehr enthüllen als jede einzelne Datei. Ein Whiteboard-Bild kann ein technisches Design zeigen; das Transkript erklärt die Abwägungen; die Zusammenfassung macht die endgültige Entscheidung leicht auffindbar. Jedes dieser Elemente verdient Schutz, sobald das Gerät den Raum verlässt.
Schützt On-Device-KI gespeicherte Meeting-Dateien?
On-Device-KI beschreibt, wo die Verarbeitung stattfindet. Zugriffskontrollen, Verschlüsselung und Schlüsselschutz bestimmen, wie gespeicherte Inhalte geschützt werden.
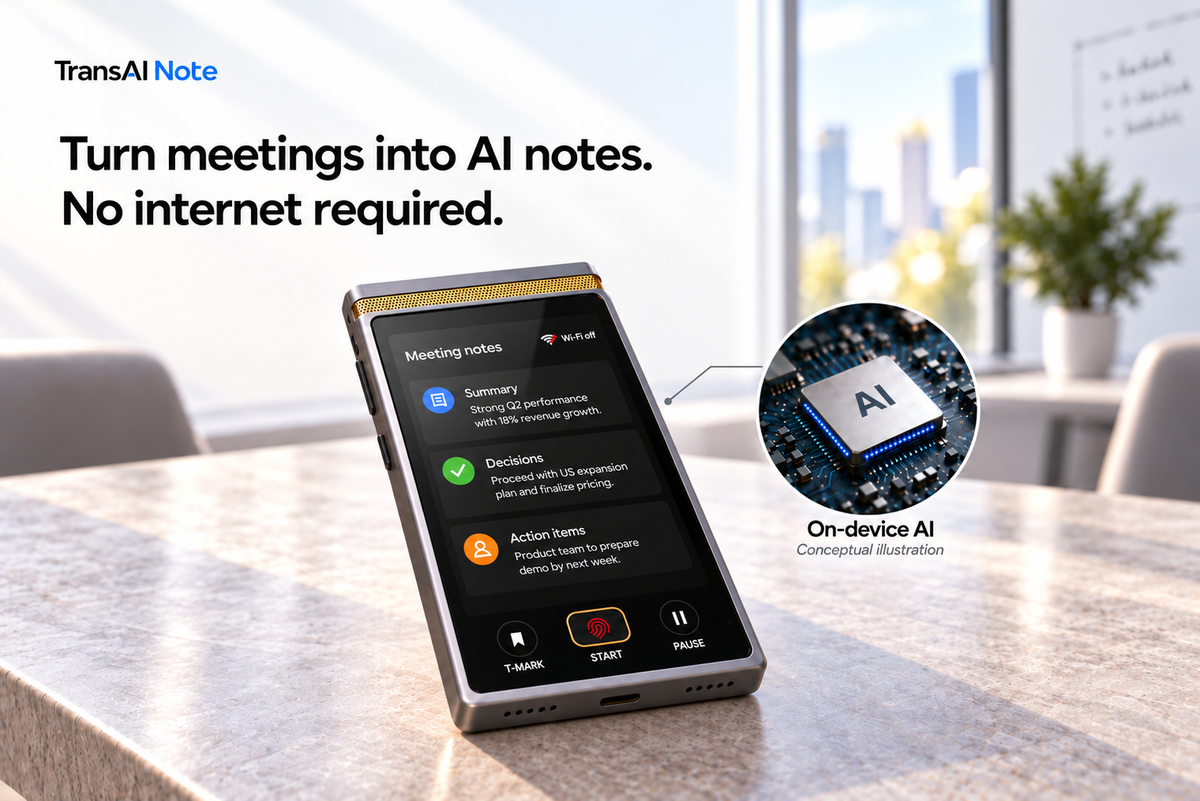
TransAI Note erfasst Meetings, transkribiert Diskussionen, interpretiert visuelle Inhalte und generiert Notizen auf dem Gerät, selbst bei deaktiviertem WLAN. Seine KI-Kernverarbeitung erfordert nicht das Senden von Meeting-Inhalten an TransAI-Server oder Cloud-Dienste von Drittanbietern. Der Prozess der Notizerfassung mit TransAI Note erklärt, wie Diskussionen und visueller Kontext zu einem überprüfbaren Protokoll werden.
Sobald dieses Protokoll gespeichert ist, muss es vor unbefugtem Zugriff auf das Gerät selbst geschützt werden. Drei Kontrollmechanismen adressieren die verschiedenen Wege, auf denen jemand versuchen könnte, darauf zuzugreifen.
Wie TransAI Note Zugriff, Speicher und Schlüssel schützt
| Kontrollmechanismus | Was er adressiert |
|---|---|
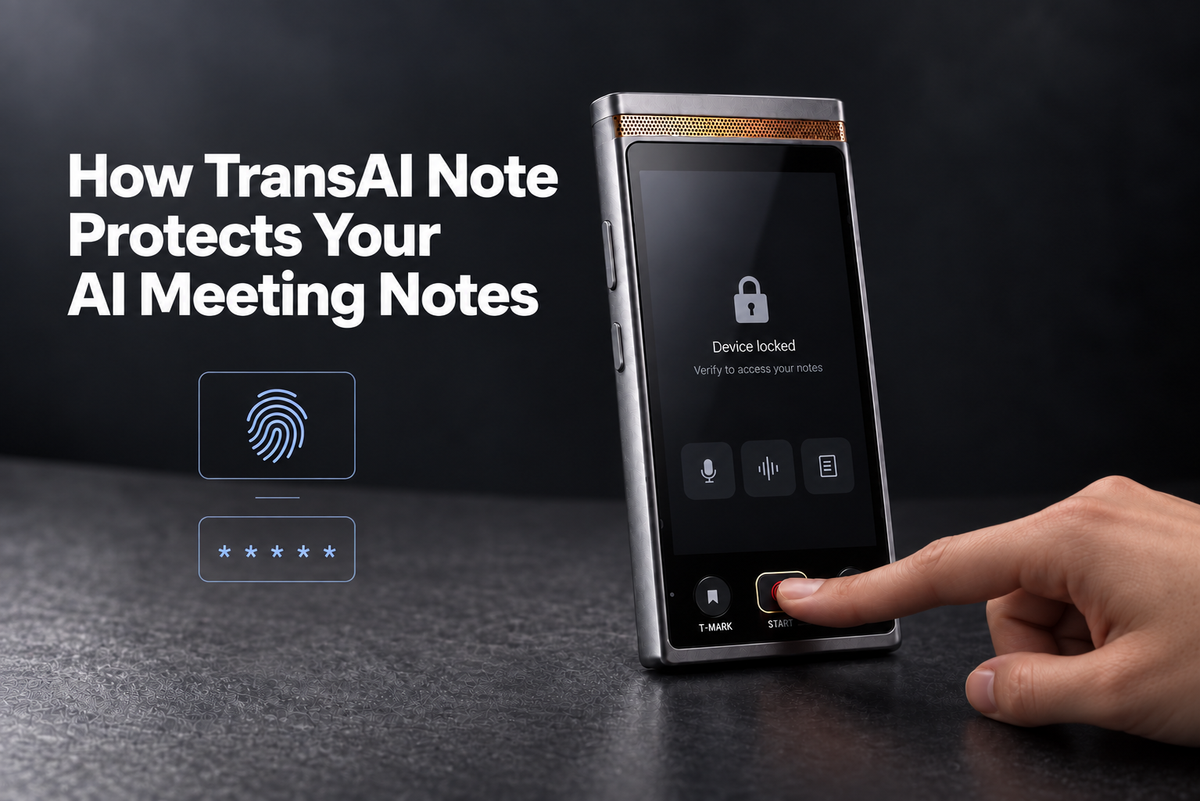
| Fingerabdruck oder PIN | Das Öffnen von Meeting-Inhalten über das Gerät erfordert eine Identitätsprüfung. |
| Verschlüsselter Speicher | Das bloße Entfernen des Speicherchips macht Meeting-Dateien nicht lesbar; Hardware schützt die zum Lesen benötigten Schlüssel. |
| Manipulationsschutz | Das Gerät kann unbefugtes Öffnen erkennen und geschützte Entschlüsselungsschlüssel zerstören, wodurch deren Verwendung zum Lesen gespeicherter Dateien verhindert wird. |
Fingerabdruck oder PIN: Verifizierung vor dem Anzeigen
Die Fingerabdruck- oder PIN-Verifizierung kontrolliert den Zugriff auf Meeting-Inhalte auf dem TransAI Note. Das Gerät in der Hand zu halten, sollte nicht automatisch bedeuten, dass man dessen Aufzeichnungen und Notizen öffnen kann.
Dies ist die Zugriffsgrenze, die ein Benutzer auf dem Bildschirm sieht. Der Schutz gespeicherter Dateien adressiert Versuche, diesen normalen Weg zu umgehen.
Verschlüsselter Speicher: Schutz der Dateien und ihrer Schlüssel
TransAI Note verschlüsselt Meeting-Dateien, und seine Hardware schützt die zum Lesen benötigten Schlüssel. Die Verschlüsselung macht gespeicherte Inhalte ohne die entsprechenden Schlüssel unlesbar.
Das bloße Entfernen des Speicherchips führt daher nicht dazu, dass lesbare Meeting-Dateien offengelegt werden. Sowohl der verschlüsselte Inhalt als auch der Schutz der Entschlüsselungsschlüssel sind wichtig.
Manipulationsschutz: Zerstörung geschützter Entschlüsselungsschlüssel
TransAI Note kann das unbefugte Öffnen des Geräts erkennen und geschützte Entschlüsselungsschlüssel zerstören. Diese Schlüssel können dann nicht mehr zum Lesen der gespeicherten Dateien verwendet werden.
Die Reaktion erfolgt auf die Schlüssel. Die verschlüsselten Dateien können auf dem Speichermedium verbleiben, während die zerstörten Schlüssel nicht mehr zur Entschlüsselung zur Verfügung stehen. Die Zerstörung von Schlüsseln und das physische Löschen jeder Datei sind unterschiedliche Vorgänge.
Für einen allgemeinen technischen Hintergrund beschreibt die Definition des NIST zur kryptografischen Löschung einen Bereinigungsansatz, der auf Verschlüsselungsschlüsseln basiert.

Was bedeuten diese Schutzmaßnahmen außerhalb des Meetingraums?
Die Schutzmaßnahmen adressieren den Zugriff auf sensible Aufzeichnungen, während sich ein Gerät zwischen verschiedenen Standorten bewegt. Überlegen Sie, was nach drei typischen Meetings auf dem Gerät verbleiben kann:
- Kundengespräche: vertrauliche Pläne, kommerzielle Bedingungen und vereinbarte nächste Schritte.
- Vorstandssitzungen: Strategie, finanzielle Annahmen und potenzielle Transaktionen.
- Produkt- und F&E-Überprüfungen: unveröffentlichte Designs, Whiteboard-Diagramme und die Begründung technischer Entscheidungen.
Für Teams, die einen KI-Notizassistenten evaluieren, sind die nützlichen Fragen spezifisch: Welche Verifizierung ist erforderlich, um Notizen zu öffnen? Wie werden Dateien verschlüsselt? Was schützt die Schlüssel? Welches Ereignis löst eine Manipulationsschutzreaktion aus und was zerstört diese Reaktion?
Diese Fragen machen die Gerätesicherheit einfacher zu bewerten als die vage Behauptung, ein Produkt sei „privat“.
Zwei Grenzen, die es zu verstehen gilt
Ist ein verlorenes Gerät dasselbe wie ein Manipulationsereignis?
Nein. Den Überblick über ein Gerät zu verlieren und ein unbefugtes Öffnen zu erkennen, sind verschiedene Ereignisse. Der hier beschriebene Manipulationsschutz ist an das unbefugte Öffnen gebunden; die Beschreibung impliziert keine automatische Schlüsselzerstörung nur deshalb, weil ein Gerät fehlt.
Schützt die Schlüsselzerstörung am Gerät zuvor exportierte Kopien?
Die Zerstörung der Entschlüsselungsschlüssel eines Geräts löscht keine separate lesbare Kopie, die bereits woandershin exportiert wurde. Der Schutz eines exportierten Datensatzes hängt von den Zugriffs- und Speicherkontrollen am Zielort ab. Teams sollten sowohl das Gerät als auch die Orte, an denen genehmigte Kopien aufbewahrt werden, berücksichtigen.
Das Protokoll zu schützen ist Teil der Erfassung
Nützliche KI-Meeting-Notizen bewahren Kontext, Entscheidungen und nächste Schritte. TransAI Note kombiniert diese Aufgabe mit Kontrollen für das Anzeigen von Inhalten, das Speichern von Dateien und die Reaktion auf unbefugtes Öffnen.
Ein KI-Notizassistent kann Gespräche enthalten, die für ein ganzes Unternehmen wichtig sind. Der Schutz dieser Aufzeichnungen ist Teil der Verantwortung, die mit ihrer Erfassung einhergeht.
Sehen Sie, wie TransAI Note funktioniert, um zu erfahren, wie Diskussionen und visuelle Inhalte zu nützlichen Meeting-Notizen werden.

Hinterlasse einen Kommentar
Alle Kommentare werden vor der Veröffentlichung geprüft.
Diese Website ist durch hCaptcha geschützt und es gelten die allgemeinen Geschäftsbedingungen und Datenschutzbestimmungen von hCaptcha.